L’era dei worm AI: il caso TeamPCP e la nuova frontiera delle catene di fornitura
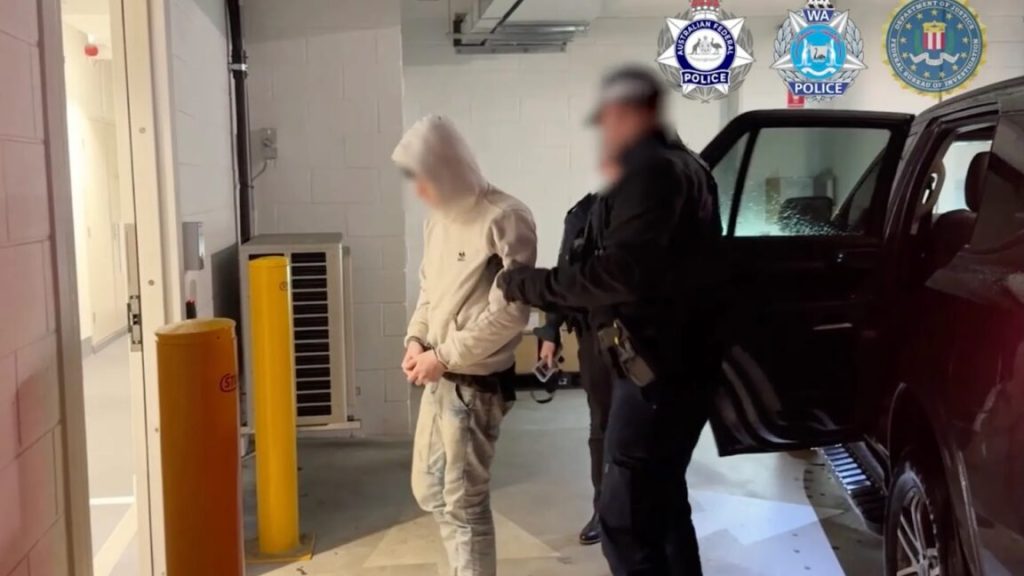
Negli ultimi mesi le forze dell’ordine australiane hanno annunciato l’arresto di due membri del famigerato gruppo di hacker TeamPCP, responsabili di una campagna di attacchi alla supply‑chain che ha infettato più di 1.000 organizzazioni in tutto il mondo.
Il caso ha acceso i riflettori su una nuova dinamica del crimine informatico: l’uso massiccio di Large Language Model (LLM) per accelerare lo sviluppo e la diffusione di malware altamente sofisticati.
Mentre le indagini hanno svelato tecniche di compromissione dei pacchetti open‑source, è evidente che l’intelligenza artificiale ha ridotto drasticamente il divario tra capacità tecnica e operativa, rendendo più accessibili attacchi di livello avanzato a gruppi meno esperti.
Questa evoluzione impone una revisione urgente delle strategie difensive, soprattutto per le pipeline CI/CD, tradizionalmente considerate il cuore pulsante dello sviluppo software moderno.
- Attacco su supply‑chain basato su pacchetti open‑source e CI/CD.
- Utilizzo di LLM per comprimere i tempi di sviluppo del malware.
- Implementazione di smart contract per garantire la resilienza del canale di comando.
Rilevanza Strategica: ALTA
Il ruolo dei Large Language Model nella velocità di sviluppo del malware
I LLM hanno introdotto una trasformazione radicale nel modo in cui gli attori malevoli generano codice dannoso. Tradizionalmente, la creazione di un worm complesso richiedeva mesi di ricerca, test e perfezionamento da parte di esperti altamente specializzati. Oggi, gli hacker possono sfruttare modelli come GPT‑4 per produrre script, payload e routine di evasione in pochi minuti, semplicemente fornendo prompt descrittivi. Nel caso di TeamPCP, le indagini hanno evidenziato che i membri hanno impiegato LLM per automatizzare la generazione di varianti di Shai‑Hulud, riducendo il tempo necessario a passare dalla fase di concezione a quella di distribuzione. Questa accelerazione ha permesso al gruppo di lanciare una serie continua di attacchi, mantenendo una presenza costante nei repository di pacchetti open‑source e sfruttando la fiducia degli sviluppatori nella loro provenienza. L’impiego di AI non solo aumenta la produttività, ma introduce anche una variabilità di codice che rende più difficile l’analisi statica da parte dei tradizionali sistemi di rilevamento.
Architettura del worm Shai‑Hulud e l’uso di smart contract per la resilienza
Shai‑Hulud si distingue per una struttura modulare che combina un payload di auto‑propagazione con un meccanismo di raccolta credenziali basato su un canister dell’Internet Computer Protocol (ICP). Questo smart contract funge da server di comando e controllo dinamico: gli URL dei punti di contatto possono essere modificati in tempo reale, rendendo inefficaci le tradizionali operazioni di takedown. Inoltre, le macchine infette inviano heartbeat ogni 50 minuti al canister, garantendo una comunicazione continua senza dipendere da server statici vulnerabili. L’adozione di una piattaforma basata su blockchain per la gestione del C2 è una mossa strategica che sfrutta la natura decentralizzata e immutabile della rete, rendendo la catena di approvvigionamento di credenziali quasi invulnerabile a interventi esterni. Questa tattica evidenzia come la convergenza tra AI e tecnologie emergenti (come i contratti intelligenti) possa creare infrastrutture di attacco più robuste e difficili da neutralizzare.
Le lezioni per le organizzazioni: difesa delle pipeline CI/CD in un contesto AI‑potenziato
Di fronte a un panorama in cui gli attori malevoli possono generare malware su richiesta, le imprese devono rivedere le proprie pratiche di sicurezza lungo l’intero ciclo di vita del software. Prima di tutto, è fondamentale implementare firme di integrità e firme crittografiche per ogni pacchetto distribuito, in modo da rilevare alterazioni non autorizzate anche se il codice proviene da una fonte apparentemente legittima. L’adozione di firme basate su chiavi a rotazione automatica, supportate da sistemi di gestione delle chiavi (KMS) integrati, riduce il rischio di compromissione delle credenziali. In secondo luogo, le pipeline CI/CD devono includere controlli di sicurezza a più livelli: scansioni statiche e dinamiche, sandboxing dei pacchetti prima dell’integrazione e verifica delle dipendenze tramite servizi di notarizzazione. Infine, le organizzazioni dovrebbero monitorare l’uso di LLM all’interno dei propri ambienti di sviluppo, limitando l’accesso a modelli esterni non verificati e adottando policy di revisione del codice generato dall’AI. Solo una difesa in profondità, combinata con una cultura della sicurezza che riconosca il potenziale di abuso dell’AI, potrà mitigare la minaccia rappresentata da gruppi come TeamPCP e garantire la resilienza delle catene di fornitura software.