WooCommerce Wholesale sotto assedio: la falla che consente shell PHP a distanza
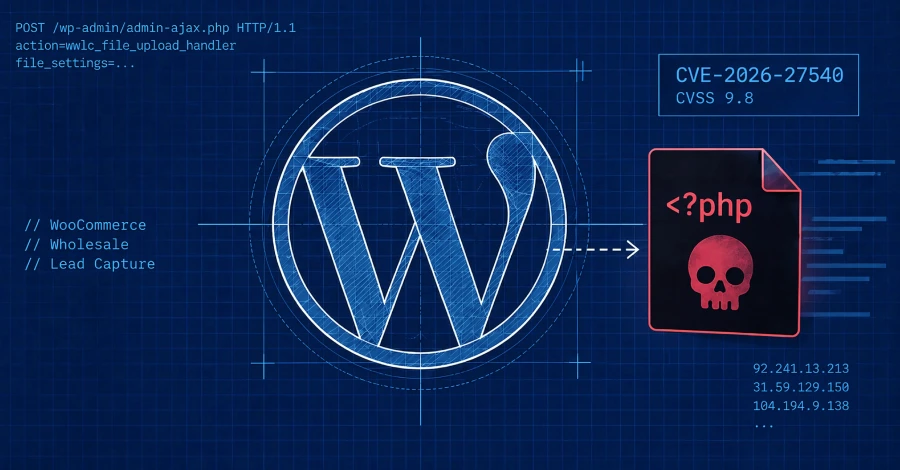
Negli ultimi mesi, la community di WordPress è stata scossa da una vulnerabilità critica nel plugin premium WooCommerce Wholesale Lead Capture, utilizzato da migliaia di negozi online per gestire vendite all’ingrosso. La falla, identificata con il codice CVE‑2026‑27540 e valutata 9,8 su CVSS, permette a chiunque, senza autenticazione, di caricare file arbitrari sul server e ottenere l’esecuzione di codice remoto. Wordfence ha segnalato oltre 100 000 tentativi di sfruttamento dal giugno 2026, con un picco di 99 attacchi solo nelle ultime 24 ore, evidenziando l’urgenza di una risposta rapida da parte degli amministratori.
- Vulnerabilità di upload file senza validazione dei tipi, sfruttabile da utenti non autenticati.
- Possibilità di inserire web shell PHP, aprendo la porta a esecuzione di codice remoto.
- Impatto su oltre 6 000 installazioni attive, con più di 100 000 tentativi di exploit registrati.
Rilevanza Strategica: CRITICA
Meccanismo dell’attacco e vettori di sfruttamento
Il punto debole risiede nell’azione AJAX denominata wwlc_file_upload_handler, presente in tutte le versioni del plugin fino alla 2.0.3.1. Questa endpoint accetta richieste di upload senza verificare il tipo di file, consentendo così a un attaccante di inviare un file PHP mascherato da documento legittimo. Nella pratica, gli aggressori inviano una richiesta HTTP con il parametro file_settings falsificato e allegano un file chiamato shell.php. Una volta salvato nella cartella wp‑content/uploads, il file funge da web shell, fornendo un’interfaccia browser per l’esecuzione di comandi, l’upload di ulteriori payload e la raccolta di informazioni di sistema. Il traffico malevolo è tipicamente diretto a /wp-admin/admin-ajax.php con l’azione specificata, e può essere tracciato osservando gli IP noti segnalati da Wordfence. La mancanza di controlli di tipo MIME e di whitelist di estensioni rende questa vulnerabilità particolarmente pericolosa, poiché elimina qualsiasi barriera di difesa a livello applicativo.
Impatto operativo e consigli di mitigazione
Un exploit riuscito consente il completo takeover del sito WordPress: l’attaccante può eseguire comandi arbitrari, rubare dati sensibili, installare plugin maligni e persino manipolare le credenziali amministrative. Per le aziende che dipendono da WooCommerce Wholesale, le conseguenze includono perdita di fiducia dei clienti, violazioni di norme sulla protezione dei dati (GDPR) e danni reputazionali. La risposta immediata prevede: (1) l’aggiornamento del plugin alla versione corretta rilasciata dal team di StellarWP (≥ 2.0.3.2); (2) la verifica dell’assenza di file PHP inattesi nella directory uploads, cancellando eventuali shell individuate; (3) il monitoraggio dei log di accesso per richieste a admin-ajax.php con l’azione “wwlc_file_upload_handler”, soprattutto da IP non riconosciuti; (4) l’implementazione di regole WAF che blocchino upload di file con estensioni eseguibili; (5) la revisione delle policy di permessi di scrittura sui percorsi di upload, limitando l’accesso solo a utenti autenticati. Inoltre, è consigliabile attivare la scansione periodica con strumenti di sicurezza come Wordfence o Sucuri per identificare rapidamente anomalie.
Lezioni apprese e prospettive future per la sicurezza WordPress
Il caso WooCommerce Wholesale evidenzia una tendenza preoccupante: i plugin premium, spesso considerati più sicuri, possono nascondere vulnerabilità devastanti se non sottoposti a controlli rigorosi. Gli sviluppatori devono adottare pratiche di secure coding, includendo la validazione dei MIME type, whitelist di estensioni consentite e protezioni CSRF per tutte le endpoint AJAX. Dal lato difensivo, le organizzazioni dovrebbero spostare il focus da una difesa reattiva a una strategia proattiva basata su “runtime identity controls” e monitoraggio continuo delle attività di rete, in modo da rilevare comportamenti anomali prima che un attaccante possa stabilire una foothold. L’emergere di AI come vettore di attacco rende ancora più urgente l’adozione di soluzioni di threat intelligence automatizzate, capaci di correlare pattern di exploit in tempo reale. In sintesi, la vulnerabilità CVE‑2026‑27540 funge da monito per l’intero ecosistema WordPress: la sicurezza deve essere integrata fin dalla fase di sviluppo e costantemente rivista, altrimenti le conseguenze potranno essere catastrofiche per le imprese digitali.