Allarme CISA: Tre vulnerabilità critiche del kernel Linux sfruttate in attacco
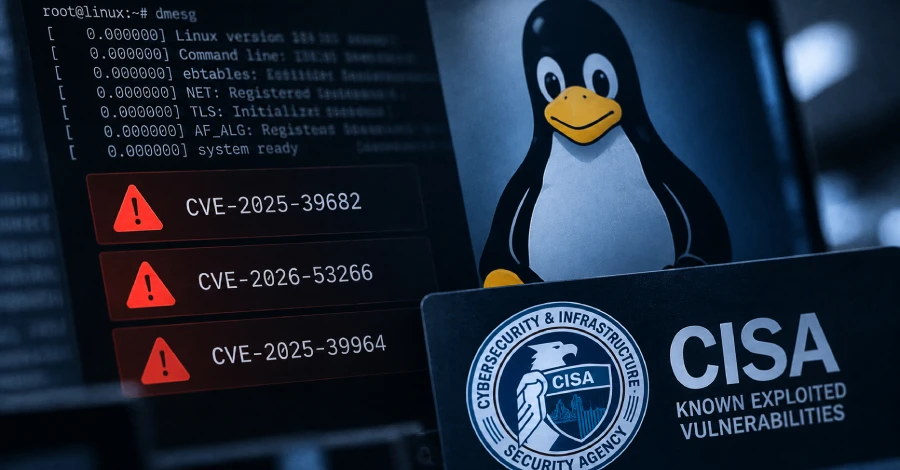
Negli ultimi giorni la Cybersecurity and Infrastructure Security Agency (CISA) ha inserito tre falle del kernel Linux nel catalogo Known Exploited Vulnerabilities (KEV), confermando che sono già oggetto di exploit attivi in ambienti reali. La notizia ha immediatamente innescato una serie di aggiornamenti da parte di Red Hat, che ha rilasciato advisory urgenti per tutti i difetti segnalati. L’intervento arriva in un contesto in cui le agenzie federali statunitensi devono adeguarsi entro pochi giorni a direttive operative stringenti, mentre le minacce basate su intelligenza artificiale continuano a evolversi rapidamente.
- Tre CVE del kernel Linux inserite nel KEV con evidenza di exploit in wild.
- Red Hat ha pubblicato advisory critici e impone patch entro il 21 settembre 2026.
- Il contesto di AI‑driven attacks amplifica il rischio di escalation di privilegi.
Rilevanza Strategica: ALTA
Le vulnerabilità segnalate e il loro impatto operativo
CISA ha identificato tre vulnerabilità del kernel Linux – CVE‑2026‑80844 (DirtyAH6), CVE‑2026‑81000 (TUNderflow) e CVE‑2026‑68121 (PPPoEject) – e le ha inserite nel catalogo KEV, un indice riservato alle falle con conferma di utilizzo attivo da parte di threat actor. Anche se i dettagli tecnici degli exploit non sono ancora pubblici, la classificazione “high risk” di Red Hat indica che gli attaccanti possono ottenere privilegi di root a livello locale, potenzialmente trasformando un semplice accesso in una compromissione completa del sistema. L’impatto è particolarmente critico per infrastrutture cloud, ambienti di sviluppo CI/CD e sistemi embedded che dipendono da kernel Linux aggiornati ma spesso rimangono su versioni legacy per motivi di compatibilità. Una compromissione di questo tipo può consentire l’installazione di backdoor, la manipolazione di dati sensibili o l’esfiltrazione di credenziali di servizio, con conseguenze a catena su tutta la supply chain IT.
Risposta coordinata: advisory di Red Hat e direttive operative federali
Red Hat ha reagito tempestivamente, pubblicando advisory aggiornati il 19 settembre 2026 alle 02:00 UTC, con la chiara indicazione “Address this vulnerability with high priority”. Parallelamente, il Binding Operational Directive (BOD) 26‑04 impone alle agenzie federali del Federal Civilian Executive Branch (FCEB) di applicare le patch entro il 21 settembre 2026, sottolineando la necessità di un approccio “risk‑based”. Le organizzazioni non governative sono fortemente consigliate di adottare lo stesso ritmo, poiché la vulnerabilità non è limitata a un singolo segmento di mercato. La prassi migliore prevede: (1) verifica della versione del kernel in uso; (2) applicazione immediata degli aggiornamenti forniti da Red Hat o dalla distribuzione Linux di riferimento; (3) revisione delle policy di privilegio minimo e segmentazione della rete per contenere eventuali movimenti laterali. Inoltre, è opportuno abilitare sistemi di monitoraggio basati su eBPF o kernel integrity monitoring per rilevare anomalie di comportamento post‑patch.
AI, escalation di privilegi e la nuova frontiera della difesa
Il contesto di minaccia attuale è caratterizzato dall’integrazione sempre più pervasiva di agenti di intelligenza artificiale all’interno delle reti aziendali. Questi agenti, se compromessi, possono sfruttare automaticamente vulnerabilità note per scalare privilegi, raccogliere informazioni sensibili e orchestrare attacchi multi‑stage. La scoperta di Asim Manizada, che ha identificato quattro vulnerabilità locali di escalation (incluse le tre ora catalogate da CISA), dimostra come la ricerca di sicurezza continui a rivelare punti deboli sfruttabili da tool AI‑driven. Le difese devono quindi evolversi: l’adozione di controlli di identità a runtime, la verifica continua dei token di accesso e l’implementazione di policy di “Zero Trust” a livello di kernel sono passaggi imprescindibili. Inoltre, le organizzazioni dovrebbero investire in soluzioni di threat hunting basate su AI che possano correlare log di sistema, eventi di sicurezza e indicatori di compromissione (IoC) per individuare tentativi di exploit in tempo reale. Solo con una visibilità completa e una risposta automatizzata sarà possibile contenere la rapida diffusione di exploit basati su vulnerabilità del kernel Linux, proteggendo così le infrastrutture critiche da attacchi sempre più sofisticati.