Passkey: cosa sono e perché possono proteggere meglio delle password
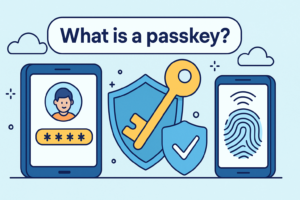
Accedere a un account senza ricordare una password sembra soltanto una comodità. In realtà, le passkey cambiano anche il modo in cui il sito verifica la tua identità.
Apri un sito, inserisci email e password, poi scopri di aver usato quella sbagliata. Chiedi di reimpostarla, aspetti il messaggio e ricominci.
Le passkey nascono per rendere l’accesso più semplice: invece di digitare una password, puoi confermarlo sbloccando il telefono o il computer con il metodo che usi già, come impronta digitale, riconoscimento del volto o PIN. Ma il vantaggio non è soltanto evitare una password da ricordare: una passkey è progettata per funzionare con il sito per cui è stata creata, rendendo molto più difficile rubarla attraverso una falsa pagina di accesso.
Che cos’è una passkey?
Una passkey è una credenziale digitale usata per accedere a un account. Quando la crei, entrano in gioco due chiavi collegate: una pubblica, che il servizio può conservare, e una privata, gestita dal dispositivo o dal sistema che custodisce la passkey.
Quando torni sul sito, non devi comunicargli la chiave privata. Il sito invia una richiesta di verifica e il tuo dispositivo risponde dopo che hai autorizzato l’accesso. Il servizio può così controllare che tu abbia la passkey corretta senza chiederti di digitare un segreto da copiare in una pagina web.
Non devi conoscere la crittografia per usarla. Pensa alla differenza pratica: con una password scrivi qualcosa nel sito; con una passkey approvi una richiesta sul tuo dispositivo.
La mia impronta viene inviata al sito?
No. Se usi l’impronta o il riconoscimento del volto, questi servono a sbloccare l’uso della passkey sul tuo dispositivo. Il sito non riceve i tuoi dati biometrici per effettuare l’accesso: verifica la risposta crittografica generata dalla passkey. In alternativa alla biometria, puoi usare il PIN o un altro metodo di sblocco previsto dal dispositivo.
La distinzione è importante: l’impronta non è la passkey. È uno dei modi con cui autorizzi il dispositivo a usarla.
Perché aiutano contro il phishing?
Il phishing è la truffa in cui qualcuno crea, per esempio, una pagina di accesso che sembra quella della tua banca o della tua email per convincerti a inserire le credenziali.
Con una password puoi essere ingannato e digitarla nel sito falso. Una passkey, invece, è associata al servizio per cui è stata creata: una pagina con un dominio diverso non può normalmente usarla come se fosse quella autentica. Questo è il motivo per cui le passkey vengono definite resistenti al phishing.
Resistenti non significa invincibili. Puoi ancora essere truffato in altri modi: per esempio, qualcuno potrebbe convincerti a inviare denaro, condividere informazioni o approvare un’operazione che non volevi fare. La passkey protegge soprattutto il processo di accesso all’account.
Dove viene conservata la passkey?
Dipende da come è configurata.
Alcune passkey possono essere sincronizzate attraverso il servizio che le gestisce, così da ritrovarle su più dispositivi. Altre rimangono legate a un dispositivo specifico o a una chiave di sicurezza fisica. La sincronizzazione può rendere più semplice recuperare l’accesso dopo aver cambiato telefono; una passkey legata a un solo dispositivo richiede maggiore attenzione a copie di riserva e metodi alternativi di accesso.
Prima di attivarla per un account importante, controlla quale sistema la conserverà e come potrai accedere se perdi il dispositivo.
Cosa succede se perdo il telefono?
Perdere il telefono non significa necessariamente perdere l’account. Se la tua passkey è sincronizzata, potresti ritrovarla su un altro dispositivo tramite il servizio che la gestisce. Se invece è legata soltanto al telefono smarrito, potresti aver bisogno di un’altra passkey, di una chiave di sicurezza di riserva o della procedura di recupero prevista dal sito. Le possibilità variano da servizio a servizio.
Per gli account più importanti, non aspettare di perdere il dispositivo per scoprirlo. Verifica in anticipo:
- Dove sono conservate le tue passkey.
- Se puoi usarle su un secondo dispositivo.
- Quali metodi di accesso o recupero rimangono disponibili.
- Se le informazioni di recupero dell’account sono aggiornate.
Anche il metodo di recupero conta per la sicurezza: una passkey forte non elimina i rischi di una procedura di recupero debole.
Passkey o password: devo scegliere subito?
Non necessariamente. Puoi iniziare da un servizio che usi spesso e che offre questa opzione. Dopo aver creato la passkey, verifica di riuscire ad accedere e controlla quali altri metodi restano attivi. Non eliminare password o sistemi di recupero prima di aver capito come funziona quello specifico account.
Le passkey rendono l’accesso più pratico e riducono un rischio importante: quello di inserire le credenziali in un sito falso. Non sostituiscono, però, la necessità di proteggere il telefono, aggiornare i dispositivi e prestare attenzione alle richieste sospette.
Il punto di AllFounds
Una passkey non è semplicemente «una password salvata sul telefono». È un modo diverso di dimostrare a un sito che puoi accedere al tuo account, senza digitare ogni volta un segreto che qualcuno potrebbe convincerti a rivelare.
Se vuoi provarla, parti da una domanda semplice: se domani perdessi il telefono, saprei ancora come entrare nel mio account? Quando conosci la risposta, puoi sfruttare la comodità delle passkey senza trascurare il recupero dell’accesso.
Fonti: FIDO Alliance – Come funziona l’autenticazione FIDO; FIDO Alliance – Passkey; FIDO Alliance – Passkey sincronizzate e legate al dispositivo.[fidoalliance][fidoalliance][fidoalliance]