Il pericolo invisibile di HEAVYGRAM: la nuova backdoor iraniana su Telegram
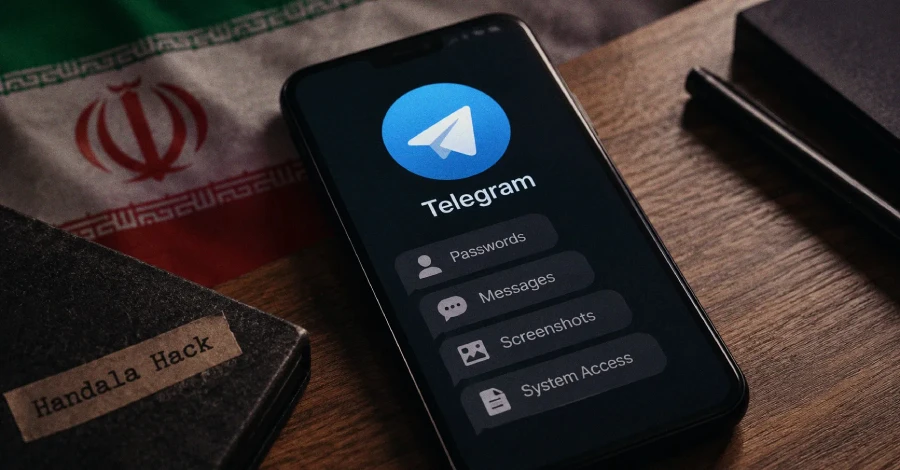
Negli ultimi mesi la scena della cyber‑minaccia è stata dominata da una combinazione di ingegneria sociale e malware altamente personalizzato, capitanata da un personaggio noto come Handala Hack. Il gruppo, collegato al Ministero dell’Intelligence e Sicurezza iraniano, sfrutta la popolarità di Telegram per instaurare canali di comando‑e‑controllo (C2) quasi indetectabili, distribuendo una suite di strumenti – HEAVYGRAM e CRUDEEXCLUDE – in grado di rubare credenziali, registrare audio e persino esfiltrare intere sessioni di messaggistica. La capacità di mascherarsi dietro applicazioni legittime come Pictory o KeePass rende l’attacco estremamente insidioso, soprattutto per giornalisti, attivisti e dissidenti politici.
- HEAVYGRAM utilizza Telegram come canale C2 criptato, riducendo i costi operativi per gli attori.
- CRUDEEXCLUDE prepara ambienti di staging e configura esclusioni in Microsoft Defender per eludere la rilevazione.
- Le campagne mirano a dissidenti iraniani, giornalisti internazionali e gruppi di opposizione, con impatti reputazionali e di raccolta intel.
Rilevanza Strategica: CRITICA
Architettura multistadio: da CRUDEEXCLUDE a HEAVYGRAM
Il modello di attacco si basa su una catena a più fasi. La prima fase è gestita da CRUDEEXCLUDE, un’utilità scritta in Delphi che crea directory di staging nascoste e aggiunge percorsi esclusi al motore di Microsoft Defender. Questo passo preliminare garantisce che i payload successivi non vengano sottoposti a scansioni antivirus. Una volta stabilito il terreno fertile, CRUDEEXCLUDE scarica o estrae l’eseguibile di HEAVYGRAM, un malware poliedrico che combina capacità di esecuzione remota, raccolta di informazioni di sistema, cattura di screenshot e, soprattutto, l’estrazione di file di sessione di Telegram e WhatsApp.
HEAVYGRAM si integra con il registro di Windows per garantire persistenza tramite chiavi di avvio automatico, e utilizza script PowerShell per consolidare la presenza sul host compromesso. La comunicazione C2 avviene esclusivamente tramite bot Telegram: un messaggio di “beacon” invia il dominio completo della macchina, mentre un thread di “heartbeat” conferma la continuità dell’infezione ogni 24 ore. Il design modulare permette agli operatori di inviare comandi personalizzati, come la registrazione dell’audio del microfono o il download di ulteriori payload, rendendo la piattaforma estremamente flessibile per scenari di spionaggio o sabotaggio.
Strategie di ingegneria sociale e mascheramento delle applicazioni
Il vettore di ingresso più comune è la messaggistica istantanea. Gli attori di Handala Hack si presentano come tecnici di supporto o contatti fidati su Telegram, WhatsApp e Instagram, inviando link a file eseguibili che imitano applicazioni legittime (es. Pictory, KeePass, o persino l’interfaccia di Telegram). Il packaging include un’interfaccia grafica (GUI) che inganna l’utente, facendo credere di installare un software utile, mentre in realtà avvia il processo di staging.
Le campagne hanno mostrato una notevole capacità di personalizzazione: i messaggi sono adattati al profilo della vittima, includendo riferimenti a eventi geopolitici (come gli attacchi del 7 ottobre 2023) per aumentare la credibilità. Questa tattica non solo aumenta il tasso di successo dell’infezione, ma consente anche di raccogliere informazioni sensibili che possono essere usate per operazioni di “hack‑and‑leak”, come dimostrato dal caso dei giornalisti di Iran International. L’utilizzo di Telegram come canale C2 è particolarmente astuto, poiché la piattaforma fornisce crittografia end‑to‑end e una gestione dei bot molto semplice, riducendo al minimo la necessità di infrastrutture C2 tradizionali più facilmente tracciabili.
Implicazioni per la difesa e raccomandazioni operative
La scoperta di HEAVYGRAM e CRUDEEXCLUDE impone una revisione delle politiche di sicurezza, soprattutto per le organizzazioni che gestiscono dati sensibili o che operano in contesti ad alto rischio politico. Prima di tutto, è fondamentale implementare una whitelist rigorosa per le applicazioni, limitando le installazioni a software firmati digitalmente e verificati da fonti ufficiali. L’uso di soluzioni EDR (Endpoint Detection and Response) avanzate, capaci di monitorare comportamenti anomali a livello di PowerShell e di registri di avvio, può rilevare le attività di staging anche quando le esclusioni di Defender sono attive.
In secondo luogo, le organizzazioni dovrebbero adottare una “Zero Trust” per le comunicazioni di messaggistica: bloccare l’esecuzione di file scaricati da canali di messaggistica non aziendali o, quantomeno, sottoporli a sandboxing prima dell’esecuzione. La formazione degli utenti rimane l’arma più efficace contro l’ingegneria sociale; simulazioni di phishing mirate a Telegram e WhatsApp possono aumentare la consapevolezza e ridurre la probabilità di clic su link malevoli.
Infine, le autorità di cybersecurity nazionali (come il NCSC del Regno Unito) dovrebbero condividere indicatori di compromissione (IOC) relativi a HEAVYGRAM, comprese le firme dei bot Telegram, i pattern di naming dei file e le chiavi di registro tipiche. Una collaborazione internazionale, già avviata tra FBI, Group‑IB e le agenzie europee, è cruciale per tracciare le infrastrutture C2 e interrompere la catena di attacco prima che possa raggiungere obiettivi critici. Solo con una difesa multilivello – tecnica, procedurale e formativa – sarà possibile contenere la minaccia di questa backdoor iraniana, che rappresenta una delle più sofisticate e pericolose evoluzioni del cyber‑spionaggio basato su piattaforme di messaggistica.