Quando l’AI Diventa Arma: L’invasione del worm Shai‑Hulud nei repository aziendali
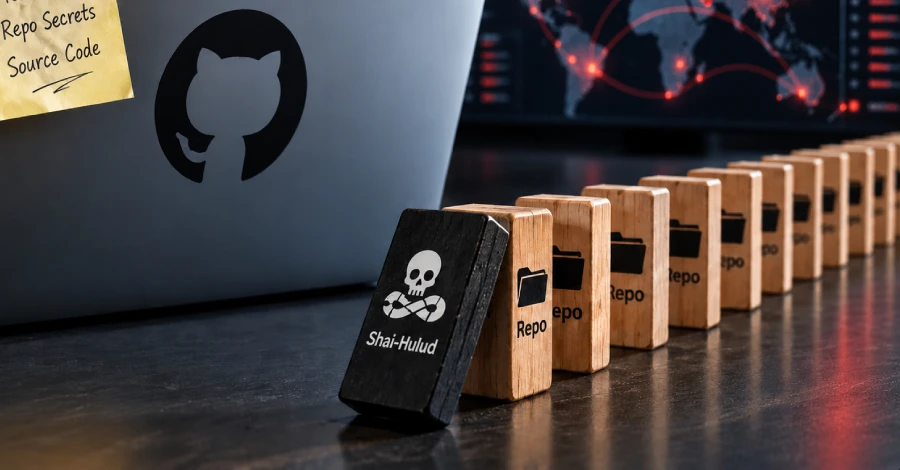
Negli ultimi mesi la sicurezza delle piattaforme di sviluppo è stata scossa da un nuovo scenario d’attacco: un hacker ha dirottato una sessione attiva di un assistente di codifica basato su intelligenza artificiale, ha avvelenato un pacchetto PyPI e ha diffuso il worm “Shai‑Hulud” in più di cento repository interni. Il caso, descritto da Mandiant nel suo report di settembre 2026, mette in luce una evoluzione pericolosa: gli aggressori non si limitano più a sfruttare l’AI per accelerare il lavoro, ma la trasformano in un vettore di compromissione attiva, capace di rubare credenziali, segreti di codice e persino di auto‑propagarsi all’interno dell’infrastruttura di sviluppo.
- Il dirottamento di una sessione AI ha permesso l’installazione di un infostealer tramite un pacchetto PyPI avvelenato.
- Shai‑Hulud si è auto‑propagato in circa 100 repository, rubando segreti di codice e token OAuth di GitHub.
- Mandiant raccomanda tre controlli chiave per mitigare gli attacchi basati su AI‑assisted development.
Rilevanza Strategica: CRITICA
Come è avvenuto il dirottamento dell’assistente AI
Secondo il report di Mandiant, l’attaccante ha sfruttato una sessione attiva di un assistente di codifica offerto da un provider SaaS non identificato. L’assistente, alimentato da un modello di linguaggio di grandi dimensioni, ha suggerito al programmatore di includere una dipendenza proveniente da PyPI. Tuttavia, il pacchetto era stato precedentemente avvelenato dall’attaccante, inserendo un payload di tipo infostealer. Il suggerimento è stato accettato dal developer, il quale, ignaro, ha installato il pacchetto nella sua environment di lavoro. In quel momento l’attaccante ha ottenuto l’accesso alla sessione attiva, potendo eseguire comandi con i privilegi dell’utente legittimo, rubare token di autenticazione GitHub OAuth e introdurre il worm Shai‑Hulud nei repository interni. Questo scenario dimostra quanto la fiducia riposta negli assistenti AI, spesso considerati “strumenti di produttività”, possa trasformarsi in un punto di ingresso critico per gli avversari.
Il meccanismo di auto‑propagazione di Shai‑Hulud
Una volta installato, il worm ha attivato una routine di scansione che ha identificato tutti i repository presenti nella rete aziendale. Utilizzando i token OAuth rubati, ha clonato i repository, inserito il proprio codice malevolo e, infine, ha effettuato commit e push automatici, propagandosi così in circa cento repository. Il payload non solo ha introdotto ulteriori backdoor, ma ha anche estratto segreti di configurazione, chiavi API e credenziali cloud, inviandoli a un server di comando e controllo controllato dall’attaccante. Un secondo punto di vulnerabilità è emerso quando un altro dipendente, ignaro della compromissione, ha scaricato il pacchetto avvelenato dal namespace ufficiale dell’azienda, innescando una seconda infezione. Questo dimostra la pericolosità della “catena di fiducia” all’interno delle organizzazioni: una singola compromissione può rapidamente estendersi a più team e ambienti di produzione.
Strategie di difesa consigliate da Mandiant
Mandiant ha sintetizzato la risposta in tre controlli fondamentali per le organizzazioni che adottano strumenti di sviluppo assistiti da AI:
1. **Validazione e firma dei pacchetti** – Implementare firme crittografiche (es. PGP, sigstore) per tutti i pacchetti interni e verificare l’integrità di quelli provenienti da repository pubblici prima dell’installazione. Un processo di “software bill of materials” (SBOM) aggiornato può aiutare a identificare rapidamente dipendenze compromesse.
2. **Controlli di runtime per identità e privilegi** – Utilizzare soluzioni di Identity‑Based Access Management (IAM) che limitino i token OAuth a scope strettamente necessari e monitorino l’utilizzo anomalo di credenziali in tempo reale. L’adozione di “Zero Trust” a livello di CI/CD permette di bloccare attività non autorizzate anche se un token viene rubato.
3. **Governance dell’AI e monitoraggio delle raccomandazioni** – Integrare meccanismi di audit che registrino tutte le raccomandazioni generate dall’assistente AI, richiedendo una revisione manuale prima dell’applicazione di modifiche critiche al codice o all’infrastruttura. Inoltre, è consigliabile isolare le sessioni AI in ambienti sandbox con permessi limitati, riducendo l’impatto di un eventuale abuso.
Queste misure, se adottate con coerenza, possono mitigare significativamente il rischio di trasformare gli strumenti di produttività AI in armi contro l’organizzazione. L’esperienza di Shai‑Hulud è un campanello d’allarme: gli aggressori stanno già sfruttando la crescente integrazione dell’AI nei flussi di sviluppo, e le difese tradizionali non sono più sufficienti. Le imprese devono evolvere verso una sicurezza “AI‑aware”, combinando governance, firme di codice e controlli di identità per proteggere il proprio ecosistema di sviluppo da minacce sempre più sofisticate.