Il pericolo nascosto dei media player “gratuiti”: quando l’IA diventa complice dei proxy criminali
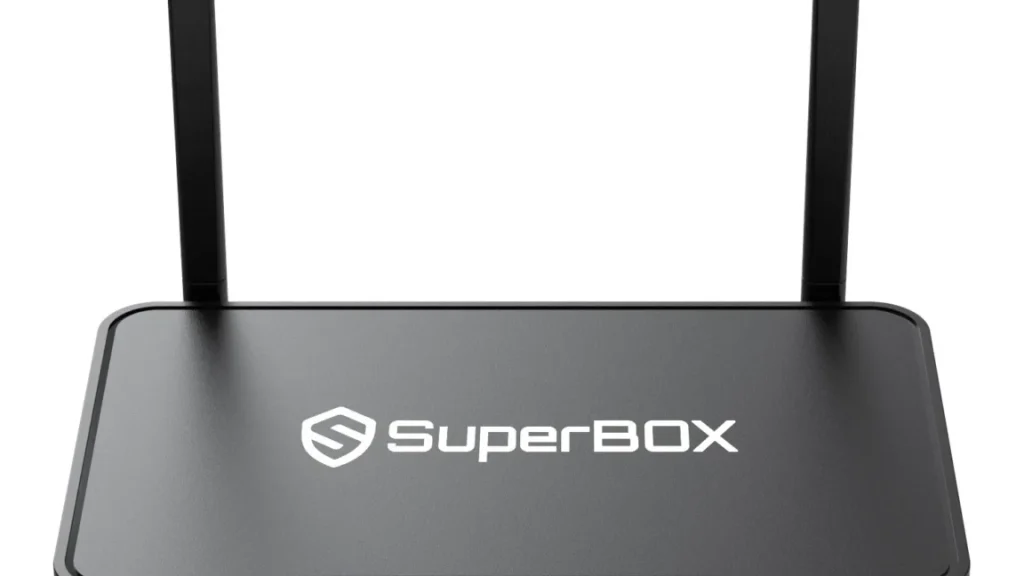
I dispositivi di streaming “gratis” hanno conquistato milioni di case promettendo film e serie senza costi, ma dietro l’interfaccia amichevole si cela una rete di proxy residenziali che sfrutta le connessioni domestiche per attività illecite. Questi box, come il noto SuperBox, trasformano la banda illimitata degli utenti in un canale per traffico malevolo, rendendo difficile distinguere il normale streaming dal traffico di botnet. La minaccia è amplificata dall’uso di tecniche basate sull’intelligenza artificiale, che automatizzano l’infezione, la gestione dei bot e l’evasione dei sistemi di difesa.
- SuperBox disattiva le difese native di Android, aprendo porte ADB verso Internet.
- Gli attaccanti usano IA per generare e distribuire malware su scala globale.
- Le reti proxy compromesse trasformano gli IP domestici in veicoli per DDoS e spionaggio.
Rilevanza Strategica: ALTA
1. Come i media player trasformano le case in nodi di una botnet
I dispositivi come SuperBox partono da un firmware Android modificato, dove le protezioni di firma, il controllo delle fonti sconosciute e Play Protect sono deliberatamente disattivati. Questo consente a chiunque abbia accesso al servizio proxy di ottenere privilegi di root senza autenticazione, sfruttando il binario **su** e la porta ADB (5555/5858) esposta verso Internet. Una volta dentro, un semplice comando `pm install` può caricare qualsiasi APK, bypassando ogni verifica di sicurezza. L’intelligenza artificiale entra in gioco nella fase di distribuzione: algoritmi di machine‑learning analizzano rapidamente le firme di nuovi malware, ne ottimizzano le tecniche di offuscamento e ne selezionano gli obiettivi più vulnerabili, consentendo a botnet come Mirai‑variant e CECbot di propagarsi in tempo reale. Il risultato è una rete di milioni di IP domestici, ciascuno con reputazione “pulita”, che può essere impiegata per attacchi DDoS, phishing o spionaggio della rete locale, senza che i proprietari ne siano consapevoli.
2. L’uso dell’IA per eludere le difese di rete e potenziare i proxy criminali
Le piattaforme di proxy criminali impiegano modelli predittivi per scegliere i percorsi più efficienti e meno monitorati. Analizzando in tempo reale i pattern di traffico, l’IA è in grado di camuffare le comunicazioni del dispositivo come normali richieste di streaming, sfruttando protocolli TLS e porte outbound che i router domestici non bloccano. Inoltre, i bot dotati di intelligenza artificiale possono rilevare e aggirare i sistemi di intrusion detection (IDS) grazie a tecniche di evasione adattiva, modificando leggermente le firme delle richieste ad ogni iterazione. Questo rende quasi impossibile per gli utenti “non tecnici” identificare l’attività malevola, poiché le scansioni di rete mostrano solo flussi cifrati verso server legittimi di content delivery. L’analisi di Plume ha evidenziato più di 1.300 tentativi di connessione ADB in tre settimane, tutti orchestrati da script AI‑driven che cercano di installare ulteriori payload. La combinazione di vulnerabilità di sistema e capacità decisionali autonome dell’IA trasforma un semplice box multimediale in un agente di attacco sofisticato.
3. Strategie di difesa e raccomandazioni per gli utenti e le imprese
Per contrastare questa minaccia è necessario adottare un approccio multilivello. Prima di tutto, gli utenti dovrebbero evitare l’acquisto di dispositivi “free streaming” non certificati e, se già in possesso, disconnetterli immediatamente dalla rete domestica e procedere al loro smaltimento sicuro. A livello di rete, è consigliabile chiudere le porte ADB (5555, 5858) a livello di firewall domestico e attivare il filtraggio del traffico outbound verso destinazioni non riconosciute. Le imprese possono implementare sistemi di monitoraggio basati su IA che analizzano anomalie di comportamento dei dispositivi IoT, identificando pattern tipici di comunicazioni proxy (es. connessioni persistenti verso server con IP dinamici). Inoltre, l’uso di soluzioni di endpoint protection con capacità di sandboxing può bloccare l’esecuzione di APK non firmati, anche se installati con privilegi di root. Infine, le autorità di regolamentazione dovrebbero promuovere standard di sicurezza obbligatori per tutti i dispositivi connessi, includendo la verifica delle firme digitali e la disattivazione di accessi remoti non autorizzati. Solo con una combinazione di consapevolezza dell’utente, difese tecniche avanzate e policy rigorose si potrà arginare l’espansione di queste reti di proxy criminali alimentate dall’IA.